WAF: El Centro de Control de tu Seguridad Web
El tráfico invisible de internet
Si alguna vez revisaste los logs de un servidor recién publicado, seguro notaste algo alarmante: a los pocos minutos de estar online, empieza a recibir cientos de peticiones automatizadas. No son usuarios reales, son bots y scripts escaneando internet en busca de vulnerabilidades, intentando inyectar código o saturar bases de datos.
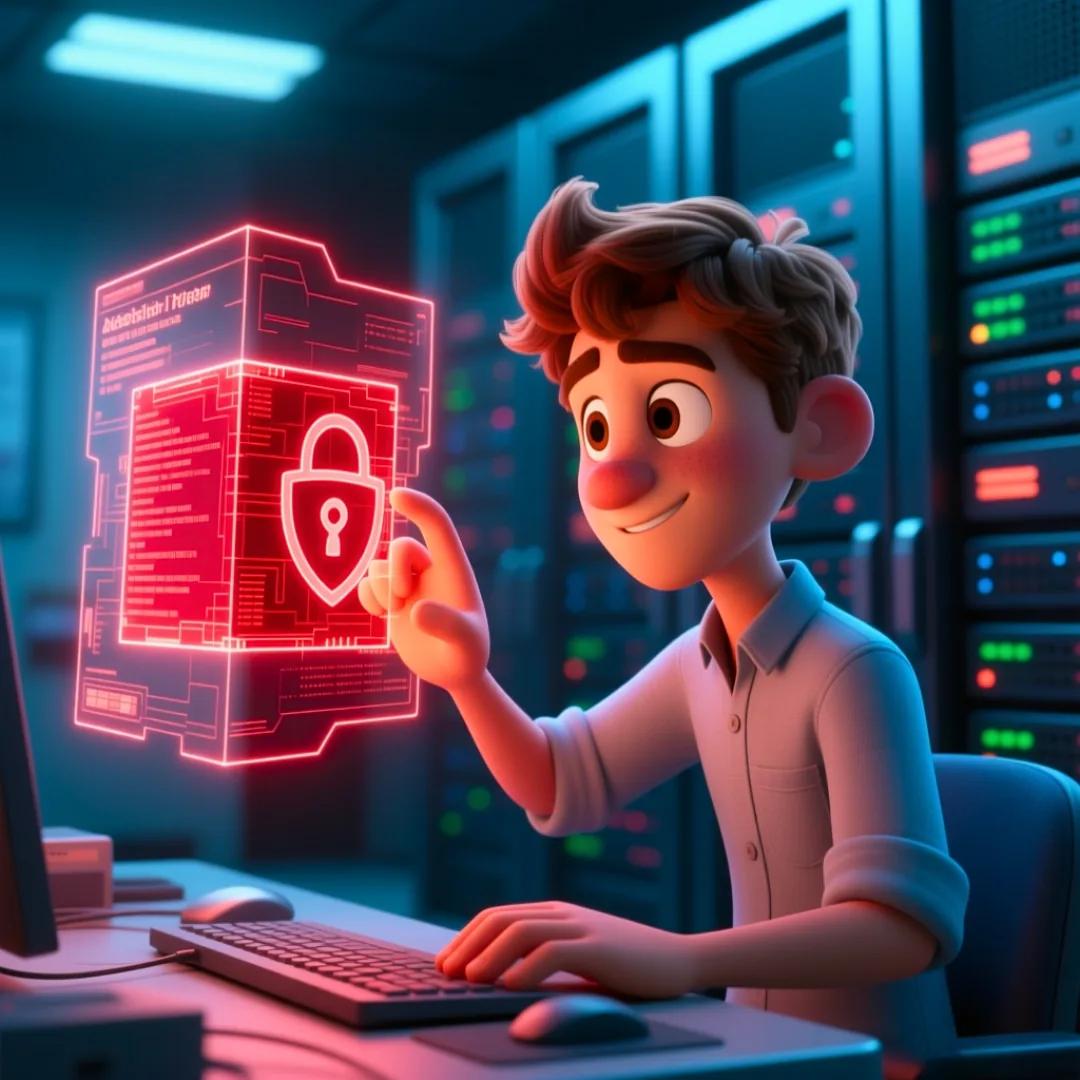 El WAF actúa como un guardia de seguridad en la puerta, filtrando el tráfico antes de que alcance tu servidor.
Dejar que todo ese tráfico llegue directamente a tu servidor principal (el origen) es un riesgo de seguridad y un desperdicio enorme de recursos. La solución estándar en la industria para mitigar esto es implementar un WAF (Web Application Firewall).
Inspección en la frontera
A diferencia de un firewall tradicional que simplemente abre o cierra puertos de red, un WAF entiende el tráfico web. Se coloca como una capa intermedia entre internet y tu servidor, y su trabajo es inspeccionar el contenido de cada petición HTTP/HTTPS que intenta ingresar.
El WAF analiza las cabeceras, la dirección IP de origen, el agente de usuario y el cuerpo de la petición. Si detecta patrones maliciosos conocidos, como un intento de SQL Injection (manipular la base de datos) o Cross-Site Scripting (XSS), bloquea la conexión y devuelve un error de acceso denegado.
El poder de las reglas personalizadas
La verdadera potencia de un WAF moderno, como el que provee Cloudflare, reside en las Reglas (WAF Rules). Estas reglas nos permiten a los desarrolladores crear condiciones lógicas muy específicas para controlar quién entra y quién no.
Por ejemplo, podemos configurar reglas estrictas como:
- Geobloqueo: "Si la petición hacia el panel de administración proviene de un país donde no operamos, bloqueala".
- Rate Limiting: "Si una misma IP intenta hacer login más de 10 veces en un minuto, requerí la resolución de un desafío (como un Captcha)".
- Filtrado por URI: "Bloqueá cualquier petición que intente acceder a archivos ocultos del sistema".
Rendimiento y tranquilidad
Implementar un WAF no solo blinda tu aplicación contra ataques. Al filtrar el tráfico basura en la "frontera" de la red, evitamos que esas peticiones maliciosas consuman CPU y memoria en tu servidor real.
En MiWebIdeal configuramos estas reglas de seguridad desde el primer despliegue. El resultado es una infraestructura que trabaja más tranquila, preservando los recursos del servidor para atender a tus clientes legítimos.