¿Qué es CSP? Cómo Blindar tu Web contra Código Malicioso
El problema de la confianza ciega
Los navegadores web tienen un problema de diseño fundamental: por defecto, son demasiado confiados. Si una página web recibe un bloque de código JavaScript, el navegador asume que es legítimo y lo ejecuta sin hacer preguntas.
Esta confianza es la puerta de entrada para uno de los ciberataques más comunes: el Cross-Site Scripting (XSS). Este ataque ocurre cuando un ciberdelincuente logra inyectar un script malicioso en nuestra web (por ejemplo, a través de un comentario en un foro o un campo de texto no validado). Al ejecutarse en el navegador del visitante, ese código puede robar tokens de sesión o redirigir al usuario a sitios fraudulentos.
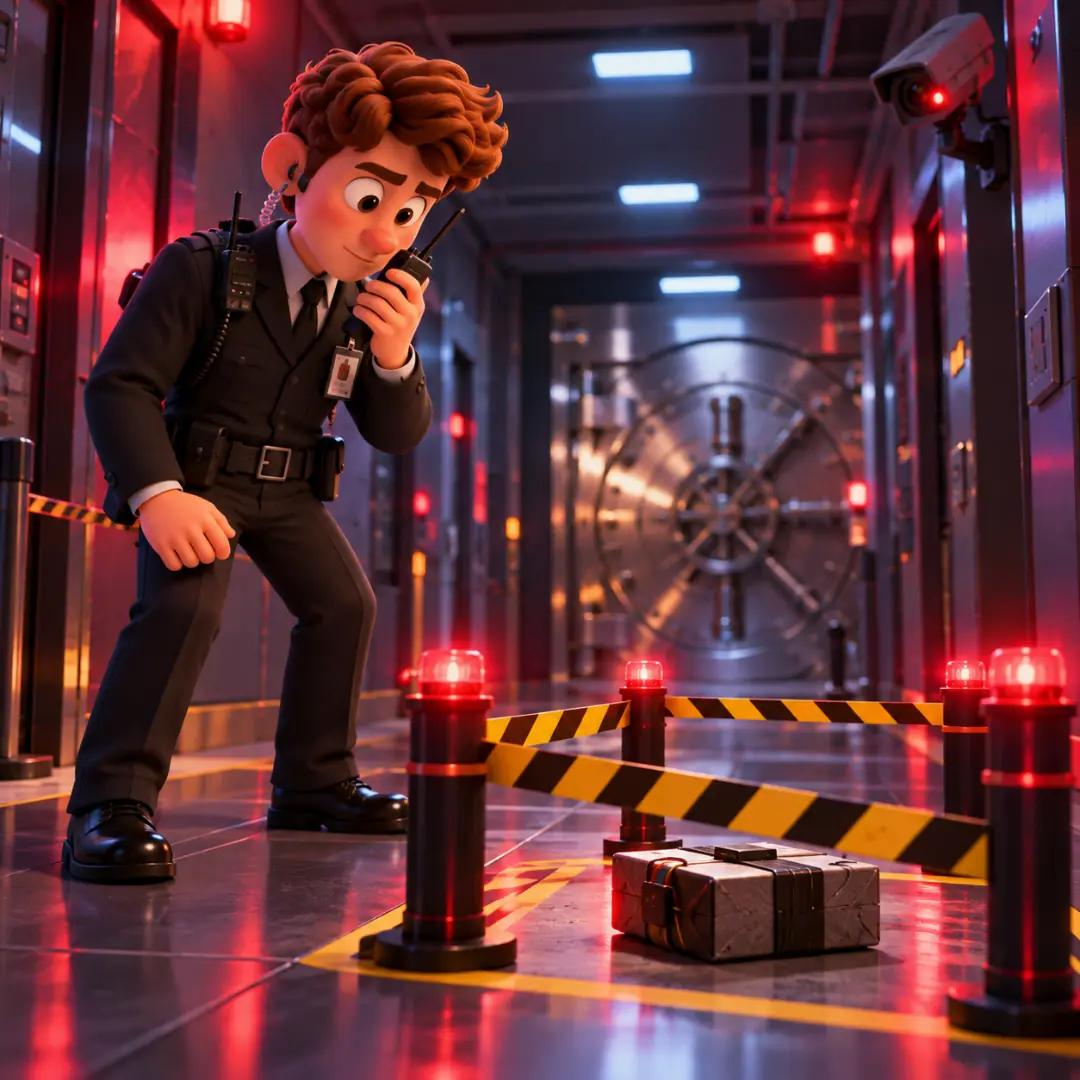 De manera similar a un guardia aislando una amenaza, CSP bloquea el código no autorizado y envía un reporte automático a los desarrolladores.
Para solucionar este fallo de arquitectura, implementamos un estándar de seguridad implacable llamado CSP (Content Security Policy).
La solución: Una lista blanca estricta
En lugar de intentar detectar qué código es malicioso (una batalla casi imposible), CSP cambia las reglas del juego mediante un enfoque de lista blanca (whitelist).
CSP es un encabezado HTTP que el servidor envía junto con la página web. Este encabezado contiene un conjunto de reglas estrictas que le dicen al navegador exactamente de dónde tiene permitido cargar recursos (scripts, imágenes, fuentes, hojas de estilo). Todo lo que no esté explícitamente en esa lista, se bloquea por defecto.
Veamos un ejemplo simplificado de cómo se ve esta regla en el servidor:
Content-Security-Policy: default-src 'self'; img-src 'self' https://mis-imagenes.com; script-src 'self'
Con esta directiva, le estamos diciendo al navegador que solo puede ejecutar scripts y cargar recursos que provengan de nuestro propio dominio ('self' ). Si un atacante logra inyectar un script malicioso que intenta conectarse a un servidor externo desconocido, el navegador lo detecta, verifica la política CSP y aborta su ejecución al instante.
Monitoreo y reporte activo
Una política CSP robusta no solo actúa como un muro impenetrable, sino también como un sistema de alarma en tiempo real.
A través de directivas específicas (como report-uri o la más moderna report-to), podemos instruir al navegador para que nos envíe un reporte automático cada vez que bloquee una amenaza.
Si un script no autorizado intenta ejecutarse, el navegador lo neutraliza y envía silenciosamente un archivo JSON a nuestro servidor detallando qué intentó cargarse, en qué línea y desde qué URL. Esto permite al equipo de desarrollo monitorear los intentos de ataque en la red y parchear las vulnerabilidades de raíz antes de que se conviertan en un problema mayor.
En MiWebIdeal, configurar políticas CSP estrictas es un estándar en nuestras arquitecturas. Asumimos que la web es un entorno hostil y diseñamos aplicaciones preparadas para defenderse solas, garantizando la integridad de los datos y la tranquilidad de los usuarios.