Trampas para Bots: El Laberinto Invisible de la Ciberseguridad
El problema de los bots maliciosos
En la raíz de muchos sitios web existe un archivo de texto simple llamado robots.txt. Su función es decirle a los indexadores automatizados qué partes del sitio pueden leer y cuáles no.
Los bots "buenos", como los de Google, leen este archivo y respetan las reglas. Pero la red está llena de bots maliciosos (scrapers que roban contenido o scripts que buscan vulnerabilidades). Estos bots ignoran el robots.txt e intentan entrar por la fuerza.
¿Cómo frenamos a un programa que no respeta las reglas y cambia de dirección IP constantemente? Con Inteligencia Artificial y laberintos digitales.
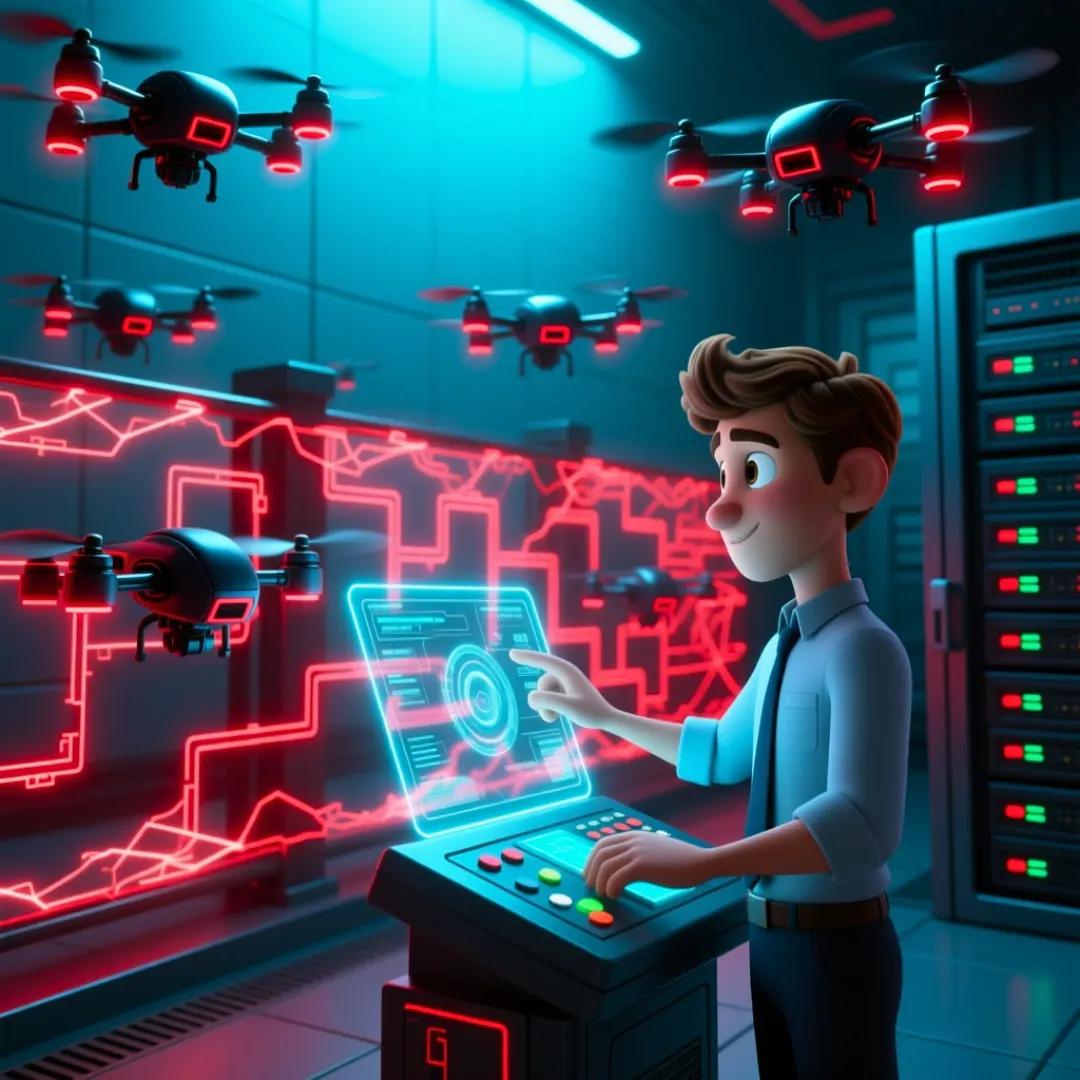 Las trampas criptográficas obligan a los bots maliciosos a gastar recursos computacionales, encareciendo y frenando el ataque.
El análisis de comportamiento
Los sistemas de seguridad modernos (como los WAF avanzados) ya no se limitan a bloquear direcciones IP sospechosas. Hoy en día, utilizan modelos de Machine Learning para analizar el comportamiento en tiempo real.
La IA evalúa cientos de señales: ¿El visitante tiene patrones de movimiento de mouse naturales? ¿El timing de los eventos coincide con un humano? ¿Ejecuta JavaScript y carga las fuentes como lo haría un navegador real, o deja las huellas de un script de servidor?
Si el sistema detecta que el visitante es un bot, a veces es más efectivo hacerle perder el tiempo que bloquearlo directamente.
El laberinto criptográfico
Cuando la IA detecta un bot agresivo, lo desvía hacia un "Tarpit" (pozo de brea) o le inyecta desafíos en segundo plano (como pruebas de trabajo o Proof of Work).
El servidor le responde al bot con un problema matemático complejo que su procesador tiene que resolver antes de poder ver el contenido web. Mientras el bot consume memoria y capacidad de CPU intentando salir de ese bucle, la mayoría de los usuarios humanos navegan por la página con un impacto perceptible mínimo.
Protegiendo los recursos
El objetivo de estas trampas es encarecer el ataque. Si un bot tiene que gastar demasiados recursos computacionales para raspar tu web, el atacante pierde dinero y eventualmente abandona el intento.
En MiWebIdeal implementamos estas capas de seguridad inteligente en la frontera de nuestra arquitectura. De esta forma, ayudamos a que los recursos del servidor se inviertan en atender a los clientes reales, mitigando el impacto del tráfico automatizado malicioso.