Phishing: ¿Qué es y Cómo Protegerte del Ataque?
El origen del término: "Pesca" de contraseñas
Seguramente hemos oído el término "Phishing" en noticias o advertencias de seguridad. Es uno de los ciberataques más antiguos y sigue siendo muy efectivo. Pero, ¿cómo funciona exactamente el engaño?
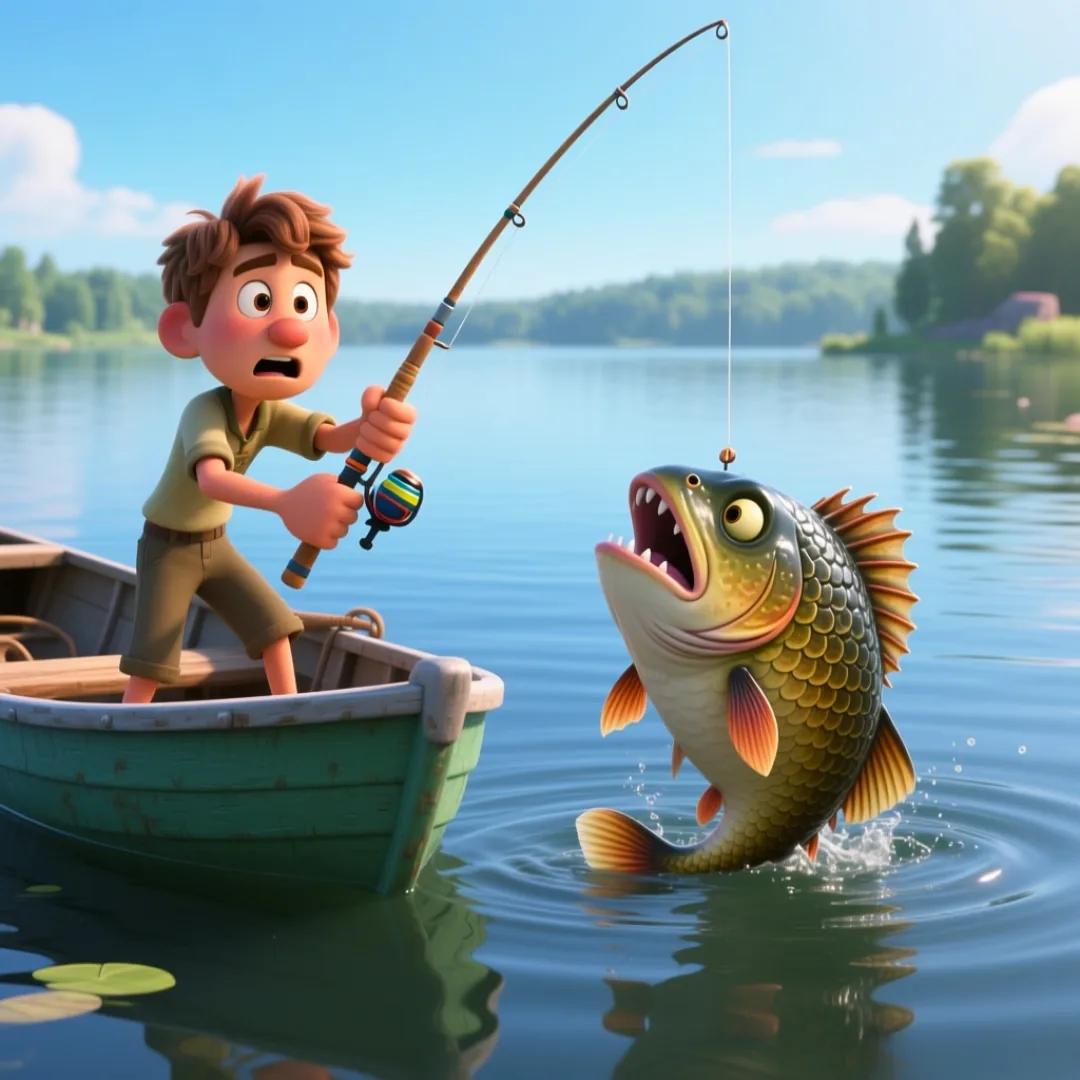 El phishing funciona literalmente como la pesca: el atacante lanza un anzuelo falso y espera que el usuario "muerda" entregando su clave.
El término "Phishing" nació en la década de los 90 entre los primeros piratas informáticos. Es una alteración de la palabra inglesa fishing (pesca). La lógica era simple: los atacantes no irrumpían en los sistemas por la fuerza; en su lugar, "tiraban una caña con carnada" y esperaban a que las víctimas entregaran voluntariamente sus contraseñas.
La "ph" inicial es un guiño a la cultura hacker de la época, donde era común alterar palabras (como el phreaking para el hackeo de redes telefónicas).
¿En qué consiste el ataque?
El método se ha mantenido constante y se basa en la ingeniería social y el engaño visual:
- La suplantación (La carnada): El atacante envía un email o SMS que aparenta ser de una entidad de confianza (tu banco, una red social). Suele usar un tono de urgencia: "Tu cuenta será suspendida".
- El enlace falso (El anzuelo): El mensaje contiene un enlace que, a simple vista, parece correcto. Sin embargo, dirige a una página falsa que es una copia visual idéntica de la original.
- La captura de datos (La mordida): El usuario, creyendo estar en el sitio legítimo, introduce sus credenciales. Esta información es capturada directamente por el atacante.
Cómo cuidarse: La regla de oro
Protegerse del phishing no requiere software complejo, sino un hábito simple y escepticismo. La regla fundamental es: nunca confiar ciegamente en los enlaces de emails o mensajes inesperados.
Ante cualquier comunicación que nos pida iniciar sesión, sigamos siempre estos pasos:
- No hacer clic en el enlace del mensaje.
- Abrir una nueva pestaña en el navegador.
- Escribir la dirección del sitio web oficial a mano (ej:
www.tubanco.com) e iniciar sesión desde allí.
Si la notificación era real, la veremos dentro de la cuenta. Si no aparece nada, significa que no hemos mordido el anzuelo. Este simple hábito es la defensa más poderosa contra la gran mayoría de los ataques de phishing.