JWT: El Maletín Ultraseguro de tu Autenticación Web
El cuello de botella de las sesiones
Iniciar sesión en una web es la parte fácil: verificamos el email y la contraseña. El verdadero desafío de arquitectura viene un segundo después: ¿cómo hace el sistema para "recordar" quién es ese usuario en cada acción, sin volver a pedir la contraseña?
Durante mucho tiempo, la solución estándar fueron las "sesiones". Pero a medida que las aplicaciones crecen, este método se convierte en un cuello de botella. Hoy, uno de los estándares de la industria para aplicaciones modernas y APIs son los JWT (JSON Web Tokens).
Para entender por qué son tan eficientes, imaginemos a un especialista de seguridad intentando acceder a diferentes áreas de un laboratorio.
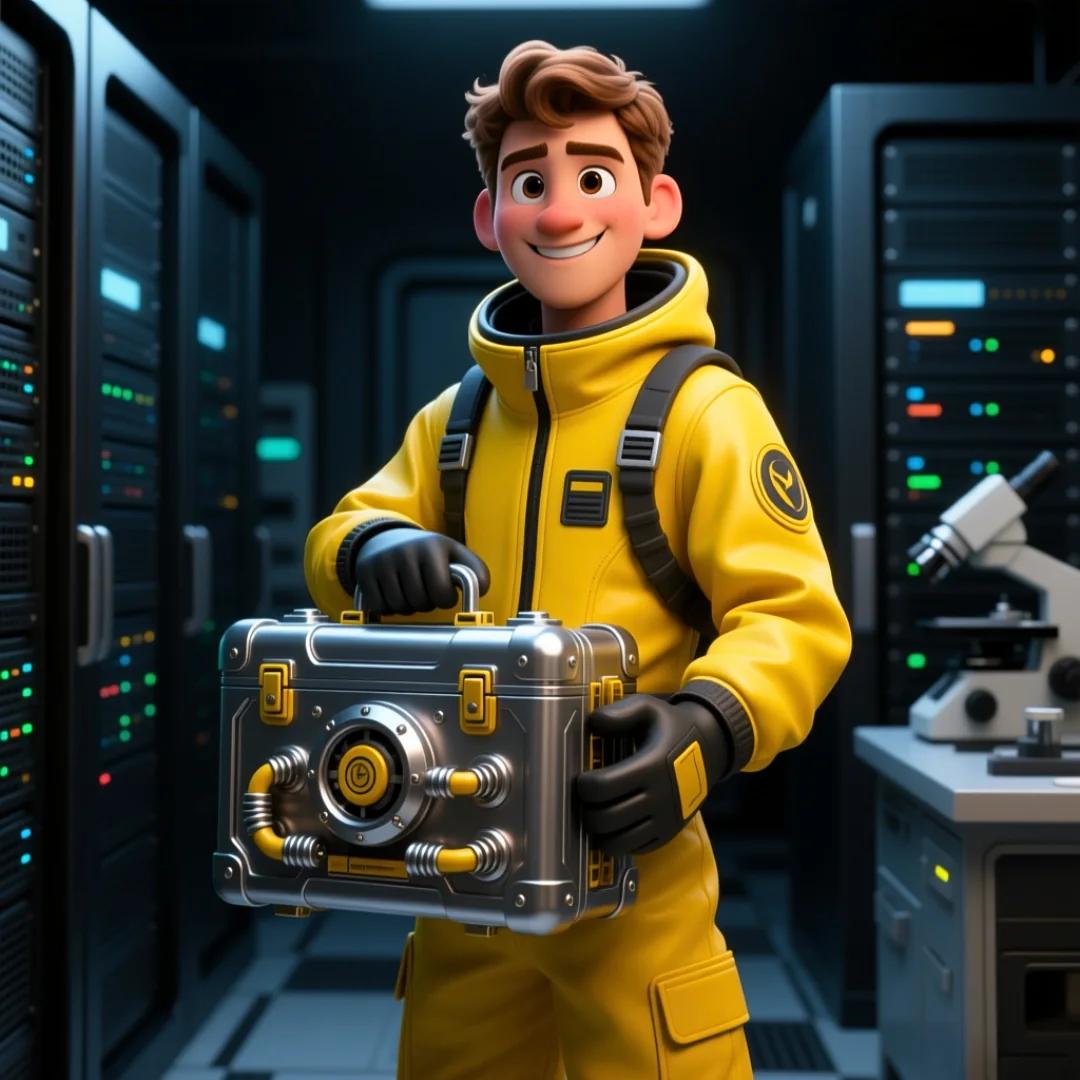 En lugar de verificar permisos en la base de datos en cada clic, el JWT viaja con la información validada y firmada criptográficamente.
El problema: La petición constante
En el sistema tradicional de sesiones, el servidor actúa como un guardia de seguridad con mala memoria.
Cada vez que el especialista quiere abrir una puerta, el guardia lee su credencial y envía una petición a la base central para preguntar: "¿Este ID es válido? ¿Qué permisos tiene?".
Si tenemos miles de usuarios haciendo clics al mismo tiempo, el servidor envía peticiones a la base de datos sin parar. La base de datos puede saturarse, aumentando los tiempos de respuesta.
La solución: El maletín sellado (JWT)
Un JWT cambia este flujo. En lugar de darle al especialista un simple ID que requiere verificación constante, le entregamos un maletín seguro.
Cuando el usuario inicia sesión correctamente, el servidor fabrica este maletín. Adentro, guarda información (llamada claims), típicamente: quién es el usuario (sub), quién emitió el token (iss), y cuándo vence su acceso (exp). A partir de ese momento, el usuario simplemente presenta su maletín.
El sello criptográfico
¿Por qué el guardia confía en el maletín sin consultar a la base central? Porque el maletín está sellado criptográficamente.
La gran ventaja del JWT es que el servidor lo firma usando un algoritmo matemático complejo (con una clave secreta). Cuando el servidor recibe el token, verifica que la firma coincida. Si nadie alteró el token, el servidor confía en la información y permite el acceso. (Por seguridad, siempre se recomienda usar tiempos de expiración cortos y proteger rigurosamente la clave secreta).
A esto lo llamamos autenticación stateless (sin estado). El servidor no necesita guardar sesiones en su memoria ni saturar la base de datos con consultas de validación básicas; la información viaja de forma segura y verificable en el propio token del usuario.